🧭 رادار القرار
الأهمية بالنسبة للجزائر
متوسطة
▾
هل البنية التحتية جاهزة؟
جزئياً
▾
هل المهارات متوفرة؟
نعم
▾
الإطار الزمني للإجراء
فوري
▾
وزارة البريد والمواصلات السلكية واللاسلكية، مشغلو منصات الحكومة الإلكترونية، هيئات حماية البيانات، فرق التحقق في البنوك والاتصالات
نوع القرار
تشغيلي
▾
خلاصة سريعة: لم يقع اختراق سجل CPR الدنماركي عبر ثغرة برمجية معقدة، بل لأن مهاجمين استخدموا صلاحية وصول مصرّح بها لشركة خاصة للاستعلام عن 8.8 مليون سجل على مدى 10 أيام. ومع توسع المؤسسات الجزائرية في خدمات التحقق الرقمي من الهوية عبر المرافق العامة والاتصالات والبنوك، يجب تقييد اتصالات الأطراف الثالثة بسقوف استعلام صارمة وقواطع تلقائية تمنع أي حساب شريك مخترق من سحب قاعدة بيانات وطنية.
كيف كشف اتصال قانوني بيانات 8.8 مليون شخص
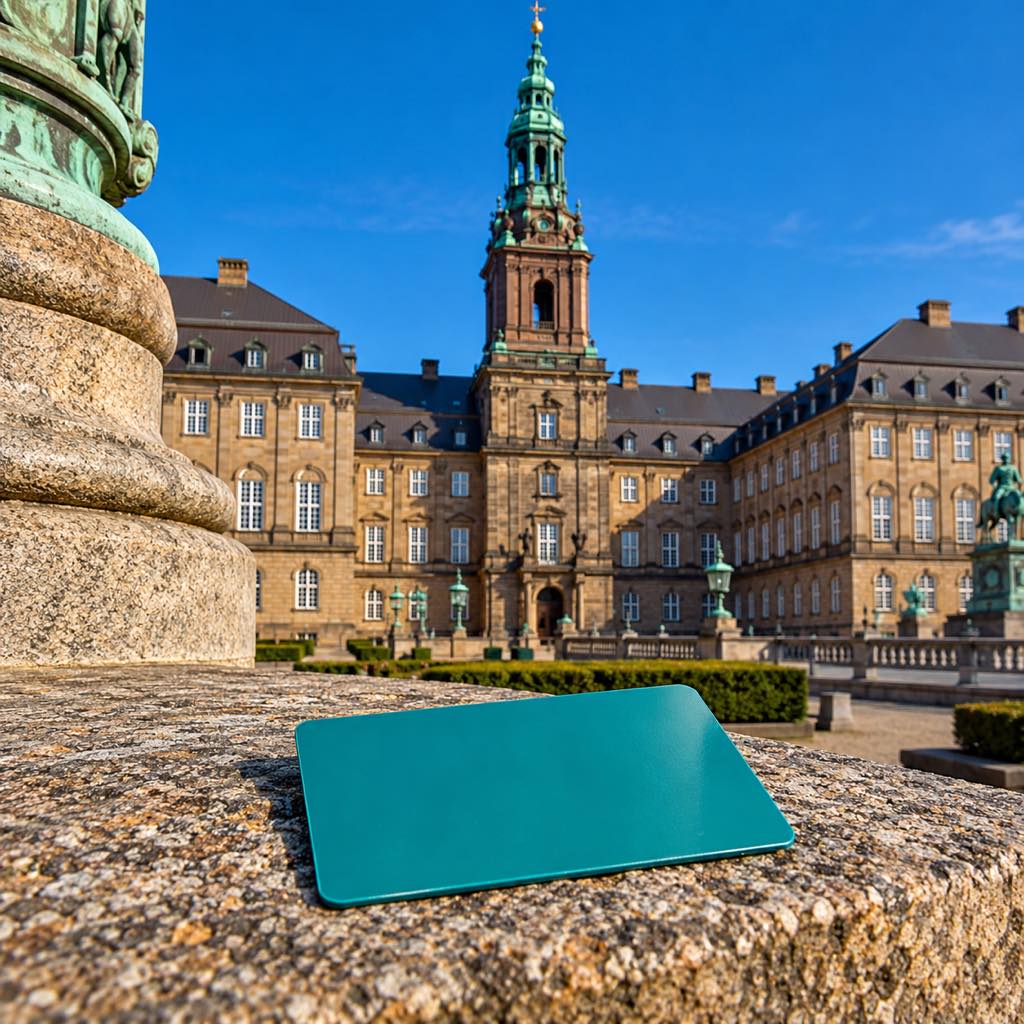
كشفت السلطات الدنماركية في 5 أكتوبر 2026 أن المتسللين لم يحتاجوا إلى كسر قاعدة البيانات المركزية لسجل السكان الوطني لاستخراج معظم محتوياتها. فبدلاً من ذلك، وبحسب موقع Help Net Security، أساء المهاجمون استخدام صلاحية وصول مصرّح بها لشركة دنماركية خاصة للاستعلام من السجل، وقد أُلغيت صلاحية وصول تلك الشركة منذ ذلك الحين.
أدى الاختراق إلى كشف المعلومات الشخصية لنحو 8.8 مليون شخص، من بينهم مقيمون أحياء وأشخاص متوفون ومواطنون انتقلوا للعيش في الخارج. ولأن السجل يضم نحو 11 مليون سجل، فإن قرابة 80% من قاعدة البيانات قد تأثرت. وكما يوضح موقع The Local Denmark، فإن عدد سكان الدنمارك يبلغ نحو 6 مليون نسمة بينما يضم السجل قرابة 11 مليون فرد مسجل عند احتساب السجلات التاريخية والمقيمين السابقين.
وعلم المسؤولون بالنشاط غير الطبيعي يوم الجمعة 2 أكتوبر 2026، وأبلغوا هيئة حماية البيانات الدنماركية (Datatilsynet) يوم الأحد 4 أكتوبر، ثم أعلنت الوزارة عن الحادثة في 5 أكتوبر. غير أن التسلل استمر لفترة أطول من عطلة نهاية أسبوع واحدة؛ إذ يفيد موقع The Local Denmark بأن القراصنة احتفظوا بالوصول لمدة 10 أيام في سبتمبر، ووصف أستاذ في الأمن السيبراني الواقعة بأنها «ربما تكون أكبر خرق أمني على الإطلاق» في البلاد.
ما الذي تسرّب وكيف يتتبع المحققون المصدر
شملت الحقول المكشوفة الأسماء والعناوين وأرقام CPR، مع إشارة Help Net Security إلى أن الأشخاص المسجلين في نظام حماية الاسم والعنوان لم يتأثروا. وذكر موقع Computing أن الحادثة تُعامل بوصفها بالغة الخطورة، وأن الوزارة حذرت من أن البيانات قد تغذي عمليات احتيال وأطلقت مبادرات لمنع تكرار حوادث مماثلة.
ووصفت الوزيرة كريستينا إيغلوند الاختراق بأنه «حادثة خطيرة للغاية»، وقالت إنها طلبت إجراء مراجعة أمنية شاملة لنظام CPR. وعندما سُئلت عما إذا كان المتضررون سيحصلون على أرقام CPR جديدة، قالت الوزيرة إنه لا يزال من المبكر جداً الجزم بذلك.
وعلى الصعيد الجنائي، تحقق الشرطة في الاختراق. وبحسب The Local Denmark، فإن سجل الأمان الخاص بالسجل، والذي يُحفظ لمدة ستة أشهر، ينبغي أن يُظهر أي شركة أجرت عمليات البحث التي سحبت تلك السجلات.
إعلان
ماذا يعني هذا للهوية الرقمية وبنية الحكومة الإلكترونية
تحمل الحادثة الدنماركية درساً غير مباشر لكنه مهم لفرق التكنولوجيا في القطاع العام بالجزائر. لا تتعلق أي من المصادر بأنظمة جزائرية، غير أن أي سجل وطني أو بوابة حكومة إلكترونية تمنح صلاحيات استعلام لشركاء خارجيين تواجه الخطر البنيوي ذاته: فمحيط الأمان يمتد إلى أضعف طرف خارجي يملك صلاحية دخول. وتبرز هنا ثلاث ضوابط معمارية من وقائع الحادثة.
1. فرض حدود صارمة لمعدل الاستعلام وحجم السحب على الأطراف الثالثة
لكي يتمكن اتصال خاص بشركة مصرّح لها من سحب 8.8 مليون سجل من أصل قرابة 11 مليون خلال 10 أيام في سبتمبر، لا بد أن الواجهة كانت تسمح باستخراج كميات ضخمة تتجاوز بكثير عمليات التحقق الفردية المعتادة. لذلك ينبغي لأي بوابة استعلام مرتبطة بسجل مدني أو قاعدة عملاء أن تفرض سقوفاً يومية صارمة وإيقافاً تلقائياً عند ارتفاع وتيرة البحث.
2. فصل مستويات البيانات الحساسة عن عمليات التحقق التجارية الروتينية
في الدنمارك، لم يتأثر الأشخاص المسجلون في خدمة حماية الاسم والعنوان بعمليات الاستعلام. ويُظهر هذا التفصيل قيمة تقسيم السجلات وتقييد ما يمكن لحساب تجاري عادي استرجاعه، بدلاً من كشف بيانات الهوية الكاملة لكل شريك يملك صلاحية وصول.
3. دمج سجلات التدقيق الممتدة لستة أشهر مع كشف الشذوذ الفوري
يحتفظ السجل الدنماركي بسجل أمان لمدة ستة أشهر يُفترض أن يحدد الشركة التي نفذت عمليات البحث، وهو ما يساعد الشرطة بعد وقوع الحادثة. غير أن المسؤولين لم يعلموا بالنشاط غير الطبيعي إلا في 2 أكتوبر بعد 10 أيام من الوصول في سبتمبر. لذا تحتاج سجلات التدقيق إلى تنبيهات فورية تقطع الاتصال تلقائياً فور ظهور أنماط سحب غير معتادة.
الدرس البنيوي
يصعب استبدال أرقام الهوية الوطنية بعد انكشافها، ولهذا أشارت الوزيرة كريستينا إيغلوند إلى أنه لا يزال من المبكر معرفة ما إذا كان المواطنون سيحصلون على أرقام CPR جديدة. وعندما يعتمد كل من الإدارة العامة والتحقق في القطاع الخاص على معرّف واحد، تتحول بوابات الاستعلام المخصصة للأطراف الثالثة إلى هدف بالغ الحساسية.
والخلاصة القادمة من كوبنهاغن واضحة: تأمين قاعدة البيانات المركزية ليس سوى نصف المهمة؛ أما النصف الآخر فهو إخضاع كل شركة خاصة أو شريك يتمتع بوصول مشروع لقيود صارمة على عدد الاستعلامات، وتقليص الحقول المكشوفة، وتفعيل قواطع آلية فورية.
الأسئلة الشائعة
كم شخصاً تأثر باختراق سجل السكان CPR في الدنمارك؟
يفيد موقع Help Net Security بأن الاختراق كشف المعلومات الشخصية لنحو 8.8 مليون شخص، بمن فيهم المقيمون الأحياء والمتوفون والمواطنون الذين انتقلوا إلى الخارج. وبما أن السجل يضم قرابة 11 مليون سجل — مقارنة بعدد سكان الدنمارك الحالي البالغ نحو 6 مليون نسمة — فإن نحو 80% من السجل قد تأثر.
كيف وصل المهاجمون إلى سجل CPR؟
بحسب Help Net Security وThe Local Denmark، أساء المهاجمون استخدام صلاحية وصول مصرّح بها لشركة دنماركية خاصة للاستعلام من السجل، وورد أنهم احتفظوا بالوصول لمدة 10 أيام في سبتمبر قبل اكتشاف النشاط غير الطبيعي في 2 أكتوبر 2026. وقد أُلغيت صلاحية الشركة وتراجع الشرطة سجل الأمان المحفوظ لستة أشهر.
ما البيانات التي انكشفت ومن الذي لم يتأثر؟
شملت الحقول المكشوفة الأسماء والعناوين وأرقام CPR، وحذرت الوزارة من احتمال استخدامها في الاحتيال. أما الأشخاص المسجلون في خدمة حماية الاسم والعنوان فلم يتأثروا بالاختراق.
المصادر والقراءات الإضافية
🔗 مقالات ذات صلة
التحقيق الرقمي والاستجابة للحوادث: داخل الفرق التي تحقق في الهجمات السيبرانية
قمع التعرف على الوجه: الحظر والقيود وعالم يتباين
تخطي بيانات الدفع Magecart: كيف يمكن لتجار التجارة الإلكترونية الجزائريين حماية صفحات الدفع
ما يجب أن تتعلمه الجامعات الجزائرية من اختراق Canvas الذي طال 275 مليون سجل