🧭 رادار القرار
الأهمية بالنسبة للجزائر
عالية
▾
البنية التحتية جاهزة؟
جزئياً
▾
المهارات متوفرة؟
جزئياً
▾
الجدول الزمني للعمل
فوري
▾
سلطة الضبط، اتصالات الجزائر، مزودو خدمة الإنترنت المحليون، مزودو الخدمات المُدارة الذين يستخدمون ConnectWise، فرق DevOps التي تشغّل نسخ Artifactory ذاتية الاستضافة
نوع القرار
تشغيلي
▾
خلاصة سريعة: ينبغي على مزودي خدمة الإنترنت والشركات الصغيرة وفرق تقنية المعلومات الجزائرية التي تشغّل MikroTik RouterOS أو JFrog Artifactory أو ConnectWise ScreenConnect إصلاح هذه الثغرات الخمس فوراً — إذ يؤكد إدراج CISA لها في كتالوج KEV استغلالاً نشطاً، ويجعل انتشار RouterOS الواسع في سوق الشبكات الجزائري هذا التنبيه ذا صلة محلية غير معتادة مقارنة بمعظم إضافات CISA.
خمس ثغرات موزعة على ثلاثة منتجات واسعة الانتشار
يتتبّع كتالوج الثغرات المُستغَلة المعروفة التابع لـCISA الثغرات المؤكد استغلالها فعلياً، وتشمل إضافاته في منتصف سبتمبر 2026 ثلاثة منتجات شائعة في بيئات DevOps والدعم عن بُعد في المؤسسات. والثغرات الخمس هي:
- CVE-2026-42016 (CVSS 8.1) — JFrog Artifactory، ثغرة تفويض غير صحيح يمكن أن تؤدي إلى تصعيد الصلاحيات لأن المنصة تتحقق من توقيع الرمز المميز وجهة إصداره لكن ليس من نطاقه.
- CVE-2026-42018 (CVSS 7.5) — JFrog Artifactory، ثغرة مصادقة غير صحيحة يمكن أن تُعيد رمزاً مميزاً داخلياً لمستخدم مجهول إلى طرف غير مُصادَق عليه حتى عند تعطيل الوصول المجهول، ما قد يُسرّب موارد حساسة.
- CVE-2026-84869 (CVSS 9.9) — ConnectWise ScreenConnect، ثغرة إدارة صلاحيات غير صحيحة وغياب تفويض تتيح للمهاجم نقل وتنفيذ ملفات عبر جلسة عن بُعد نشطة دون تفويض؛ ويشير تنبيه CISA إلى أن المشكلة لا تؤثر على خوادم ScreenConnect نفسها.
- CVE-2026-67277 وCVE-2026-86060 — MikroTik RouterOS، ثغرتان أبلغ عنهما فريق CERT بولندا أولاً بعد رصد استغلالهما في الواقع، وأطلق عليهما الفريق الأمني البولندي اسم “MikroTrick”.
وقد لوحظ أن المهاجمين يسلسلون ثغرتي Artifactory لتصعيد الصلاحيات والوصول إلى موارد حساسة، ويسلسلون بشكل منفصل ثغرتي ScreenConnect وRouterOS للحصول على تحكّم إداري، ونشر أبواب خلفية، والسيطرة على الأجهزة الضعيفة دون مصادقة، وفقاً للتقارير حول تنبيه CISA.
لماذا تهم هذه المنتجات تحديداً
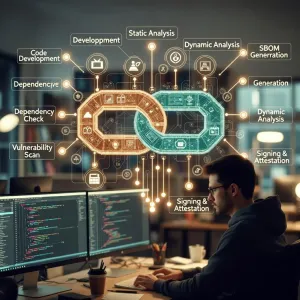
يُعد JFrog Artifactory مستودع قِطَع برمجية واسع الانتشار يقع في قلب خطوط بناء ونشر البرمجيات لدى العديد من المؤسسات — واختراقه يمكن أن ينتشر إلى كل نظام لاحق يسحب حزماً منه. أما ConnectWise ScreenConnect فهو برنامج وصول عن بُعد يستخدمه بكثافة مزودو الخدمات المُدارة، ما يجعله هدفاً جذاباً لأن نسخة واحدة مخترَقة يمكن أن توفر موطئ قدم في العديد من شبكات العملاء اللاحقة. ويعمل MikroTik RouterOS على معدات شبكات منتشرة على نطاق هائل عالمياً، بما في ذلك في الأسواق الحساسة للتكلفة حيث تعمل أجهزة التوجيه غالباً دون تحديثات متكررة للبرامج الثابتة — وهو تحديداً ملف الجهاز الذي يصبح جزءاً من شبكة بوت نت بمجرد أن تصبح ثغرة قابلة للاستغلال عن بُعد علنية.
1. الإصلاح أو العزل فوراً إذا كنت تشغّل أياً من هذه المنتجات الثلاثة
تواجه الوكالات المدنية الفيدرالية الأمريكية مواعيد نهائية ملزمة لمعالجة هذه الثغرات، وإدراج CISA لها في كتالوج KEV إشارة قوية على أن الاستغلال ليس نظرياً. وينبغي على أي مؤسسة تشغّل Artifactory أو ScreenConnect أو RouterOS ذاتياً أن تتعامل مع هذا كدورة إصلاح عاجلة، لا تحديثاً روتينياً.
2. تدقيق أدوات الإدارة عن بُعد من حيث التعرّض، لا حالة الإصلاح فقط
بما أن ScreenConnect وRouterOS كلاهما أداتا وصول وإدارة عن بُعد، فإن الاختراق لا يؤثر فقط على النسخة الضعيفة — بل يمكن أن يكون نقطة ارتكاز للوصول إلى كل نظام تديره تلك النسخة. وينبغي على فرق الأمن أن تدقق ليس فقط ما إذا كان البرنامج مُصلَحاً، بل أيضاً أي وصول قد تمنحه نسخة مخترَقة لمهاجم.
3. التعامل مع إضافات كتالوج KEV كإشارة متكررة للمراقبة، لا كتنبيه لمرة واحدة
يشير نمط ظهور أدوات بنية DevOps التحتية وأدوات الإدارة عن بُعد بشكل متكرر في كتالوج KEV التابع لـCISA إلى أن هذه الفئات تظل أسطح هجوم عالية القيمة ومستهدفة بكثرة. وينبغي على المؤسسات التي تشغّل بنية تحتية ذاتية الاستضافة بناء عملية متكررة للتحقق من إدخالات KEV الجديدة مقابل مخزونها البرمجي الخاص، بدلاً من الاستجابة فقط عندما تتصدر ثغرة مورّد معين العناوين الرئيسية.
إعلان
ماذا يشير هذا إلى مشهد التهديدات الحالي
يعكس المزيج المحدد من المنتجات المُشار إليها هنا — مستودع قِطَع برمجية، وبرنامج دعم عن بُعد، ومعدات شبكات من فئة المستهلكين/الشركات الصغيرة — أين يجد المهاجمون أفضل عائد على جهدهم: بنية تحتية واسعة الانتشار، غالباً ما تُدار ذاتياً دون فرق أمنية مخصصة، وموضوعة لتوفير وصول واسع لاحق بمجرد اختراقها. وتُعد إضافات كتالوج KEV التابع لـCISA، في الواقع، خريطة فورية لمكان تركّز الاستغلال النشط، وتشير إضافات منتصف سبتمبر 2026 مباشرة إلى سلسلة توريد البرمجيات وطبقات الوصول عن بُعد التي لا تزال العديد من المؤسسات تُعطيها أولوية أقل مقارنة بتطبيقاتها الويب المتصلة بالإنترنت.
الأسئلة الشائعة
ما الثغرات الخمس التي أضافتها CISA إلى كتالوج KEV؟
وفقاً للتنبيه، أضافت CISA CVE-2026-42016 وCVE-2026-42018 (JFrog Artifactory)، وCVE-2026-84869 (ConnectWise ScreenConnect)، وCVE-2026-67277 وCVE-2026-86060 (MikroTik RouterOS) في منتصف سبتمبر 2026.
كيف يستغل المهاجمون هذه الثغرات؟
سلسل المهاجمون ثغرتي Artifactory لتصعيد الصلاحيات وتسريب موارد حساسة، واستخدموا بشكل منفصل ثغرتي ScreenConnect وRouterOS للحصول على تحكّم إداري، ونشر أبواب خلفية، والسيطرة على أجهزة ضعيفة دون مصادقة، وفقاً للتقارير حول تنبيه CISA.
لماذا يهم MikroTik RouterOS الجزائر بشكل خاص؟
يعمل RouterOS على معدات شبكات منخفضة التكلفة منتشرة على نطاق واسع لدى مزودي خدمة الإنترنت والشركات الصغيرة في الأسواق الحساسة للتكلفة، بما فيها الجزائر، حيث تعمل أجهزة التوجيه غالباً لفترات طويلة دون تحديث البرامج الثابتة — ما يجعل ثغرات RouterOS في هذا التنبيه ذات صلة خاصة بالبنية التحتية للشبكات المحلية.
المصادر والقراءات الإضافية
🔗 مقالات ذات صلة
سلسلة التوريد مُخترَقة: اختراق Grafana وبرمجيات VS Code الخبيثة تستهدف المطورين في 2026
GitOps والبنية التحتية غير القابلة للتغيير: كيف يجعل ArgoCD وFlux النشر تصريحياً
شبكة الخدمات في 2026: Cilium يتصدر، Istio يتكيف، وeBPF يغير قواعد اللعبة
رقائق MTIA من Meta: لماذا تبني شركات التكنولوجيا الكبرى رقائق الذكاء الاصطناعي الخاصة بها